Sinapse Gateway: como liberar IA generativa no financeiro sem abrir um passivo de compliance
Você já liberou IA na prática. Só não sabe onde ela entrou — nem quais dados já saíram.
No financeiro, esse ponto deixa de ser discussão de inovação e vira tema de risco.
O time já usa IA. Em prompts soltos. Em testes rápidos. Em rotinas de atendimento, análise e backoffice.
O ganho aparece cedo. A visibilidade, quase sempre, chega depois.
Quando chega tarde, vem junto com o problema: dado sensível circulando sem controle, sem trilha de auditoria e sem política aplicada ao que já está acontecendo.
Produtividade sem governança vira risco caro.
A saída não é proibir tudo.
A saída é colocar controle onde hoje existe improviso.
É esse o papel do Sinapse Gateway, o gateway de IA da Moov2 para uso seguro de IA generativa em ambientes regulados.
A IA já entrou. O problema é que entrou sem pedir licença.
Se você é CTO ou CIO de banco, fintech ou instituição regulada, já viu esse filme.
Uma área usa IA para resumir documentos. Outra revisa e-mails. Um terceiro time integra modelo em uma rotina interna para ganhar velocidade.
Isoladamente, parece pequeno.
Em escala, com dados sensíveis e sem controle, vira outra conversa.
Foi essa dor que a Moov2 passou a ouvir com frequência: a empresa percebe que a IA já entrou, mas não sabe por onde, com quais dados, para quais modelos e sob quais regras.
Depois de atuar em mais de 80 empresas desde 2017, o padrão é claro: a adoção corre na frente da estrutura.
Shadow AI não começa com má intenção
Quase nunca é rebeldia.
É atalho.
O time quer produzir mais rápido. Responder melhor. Automatizar tarefa repetitiva. Testar hipótese sem abrir projeto de seis meses.
É assim que o shadow AI ganha espaço.
E atalho com dado sensível, em ambiente regulado, vira exposição muito rápido.
A maioria das empresas descobre shadow AI depois do incidente. As mais preparadas descobrem antes.
O problema está no fluxo, não no discurso
Quando o assunto é IA generativa, muita conversa fica presa no modelo ou no fornecedor.
O risco real está no fluxo.
No que entra. No que sai. No que não fica registrado.
E no que ninguém consegue governar de forma consistente.
Os pontos mais críticos costumam ser estes:
- Prompts com dados de clientes, contratos, históricos e informações financeiras.
- Respostas com conteúdo sensível, inferências indevidas ou trechos críticos.
- Falta de trilha de auditoria para explicar quem usou, o quê, quando e com qual resultado.
- Fragmentação de ferramentas, fornecedores e exceções criadas por área.
Política interna sozinha não segura esse problema.
Sem camada técnica, tudo depende de adesão perfeita. E adesão perfeita não existe.
Muita empresa olha só para o prompt. Mas o risco também está na resposta. Se a inspeção não cobre ida e volta, metade do problema segue fora do radar.
Para quem já integra IA em aplicações corporativas, o risco cresce ainda mais em respostas por stream.
É aí que a conversa deixa de ser teórica.
Se o dado circula em tempo real sem controle, a operação fica exposta antes mesmo de alguém perceber.
A proibição empurra o uso para fora do radar
Bloquear sites públicos e integrações reduz exposição imediata em alguns casos.
Mas não resolve o problema estrutural.
Quando a empresa proíbe sem criar um caminho seguro, o uso migra para a sombra.
Conta pessoal. Dispositivo fora do ambiente corporativo. Fluxo sem trilha. Ferramenta sem validação.
Você perde visibilidade. E o time perde produtividade dentro de um ambiente governado.
O extremo oposto também falha
Liberar geral em nome da velocidade cria ganho local e risco sistêmico.
Em empresa regulada, produtividade sem controle não é eficiência.
É passivo em formação.
Por isso, quem quer crescer com IA precisa de uma camada de controle entre usuários, aplicações e modelos.
Se esse tema já está no seu radar, vale aprofundar a discussão de governança, controle e rastreabilidade em IA e como isso se traduz na operação real.
Uma camada única de controle para IA generativa
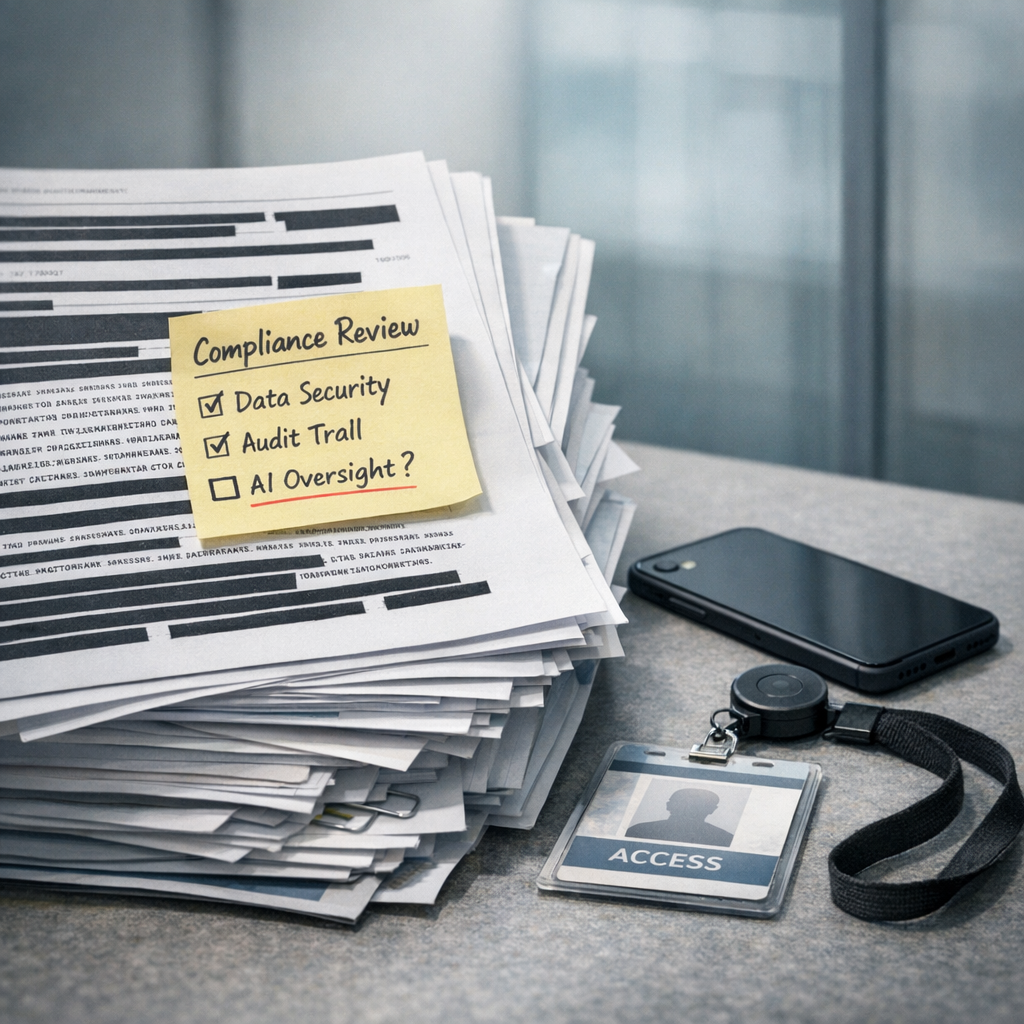
O Sinapse Gateway foi desenhado para esse ponto exato.
Não para vender promessa genérica de IA.
Mas para criar controle prático sobre o uso de IA generativa em ambientes regulados.
Na prática, ele funciona como a camada entre usuários, aplicações e modelos de IA.
É onde a empresa passa a governar o que antes estava espalhado.
Isso reduz improviso, dá visibilidade e permite liberar uso com critério.
Compliance nativo para o ambiente regulado
No financeiro, governança não pode ser remendo.
O Sinapse Gateway foi pensado com compliance nativo para LGPD, BACEN CMN 4.893 e PCI-DSS.
Isso reduz esforço de adaptação posterior e aproxima tecnologia da exigência real de segurança, auditoria e conformidade.
Se hoje a leitura é “nosso time de segurança já cobre isso”, o ajuste é simples: pode cobrir parte.
Mas IA generativa cria um fluxo novo. E fluxo novo pede tratamento específico.
Sem uma camada própria para IA generativa, a cobertura de segurança tende a ficar incompleta justamente onde o risco cresce mais rápido.
Detecção bidirecional de dados sensíveis em streams SSE
Esse é um ponto crítico para quem já está integrando IA em aplicações corporativas.
O Sinapse Gateway faz detecção bidirecional de dados sensíveis em streams SSE.
Em termos práticos: ajuda a impedir que dado crítico escape na ida ou volte de forma indevida na resposta, inclusive em fluxos em tempo real.
Isso fecha uma lacuna que muitas arquiteturas deixam aberta.
E fecha antes de o problema chegar em compliance, segurança ou reputação.
Governança, segurança e ROI no mesmo lugar
Sem uma camada central, a empresa acumula ferramentas, contratos, exceções e controles improvisados.
Com uma camada bem desenhada, reduz dispersão.
E ganha condição real de medir uso, risco e retorno.
Você passa a enxergar quem usa, para quê, onde há ganho real e onde existe exposição desnecessária.
Para quem busca uma base mais ampla de governança de IA ou precisa conectar isso a iniciativas de dados e IA, esse passo deixa de ser projeto paralelo e vira parte da arquitetura da operação.
O preço aparece antes do que parece
Adiar esse tema costuma parecer confortável. Até deixar de ser.
O custo aparece em quatro frentes:
- Risco reputacional quando um uso errado ganha escala.
- Risco legal e regulatório quando faltam evidências e controles.
- Gasto pulverizado com ferramentas e contratos sem padrão.
- ROI invisível porque a empresa não separa uso promissor de desperdício.
No fim, sobra gasto disperso, pouca convicção sobre retorno e uma operação mais exposta do que deveria.
Se a IA já entrou na operação, o melhor momento para criar controle é agora. Antes da escala desordenada. Antes do incidente. Antes de o risco virar retrabalho caro.
O primeiro passo não é comprar ferramenta no escuro.
É mapear onde a IA já está circulando, quais dados podem estar passando e quais lacunas de controle existem hoje.
Se o objetivo é liberar IA generativa sem abrir um passivo de compliance, faz sentido avaliar se o Sinapse Gateway fecha essas lacunas sem travar produtividade.
Se você quer uma leitura objetiva da sua exposição atual, fale com a Moov2 pela página de contato.
Quer estruturar governança de IA na sua empresa e identificar onde o uso já está exposto?
Fale com quem faz isso desde 2017 — em mais de 80 empresas.